
티스토리 뷰
32bit App -> VMS: 4GB -> User: 2GB(0.2xx: OS, 실사용: 1.7xxx), Kernal: 2GB
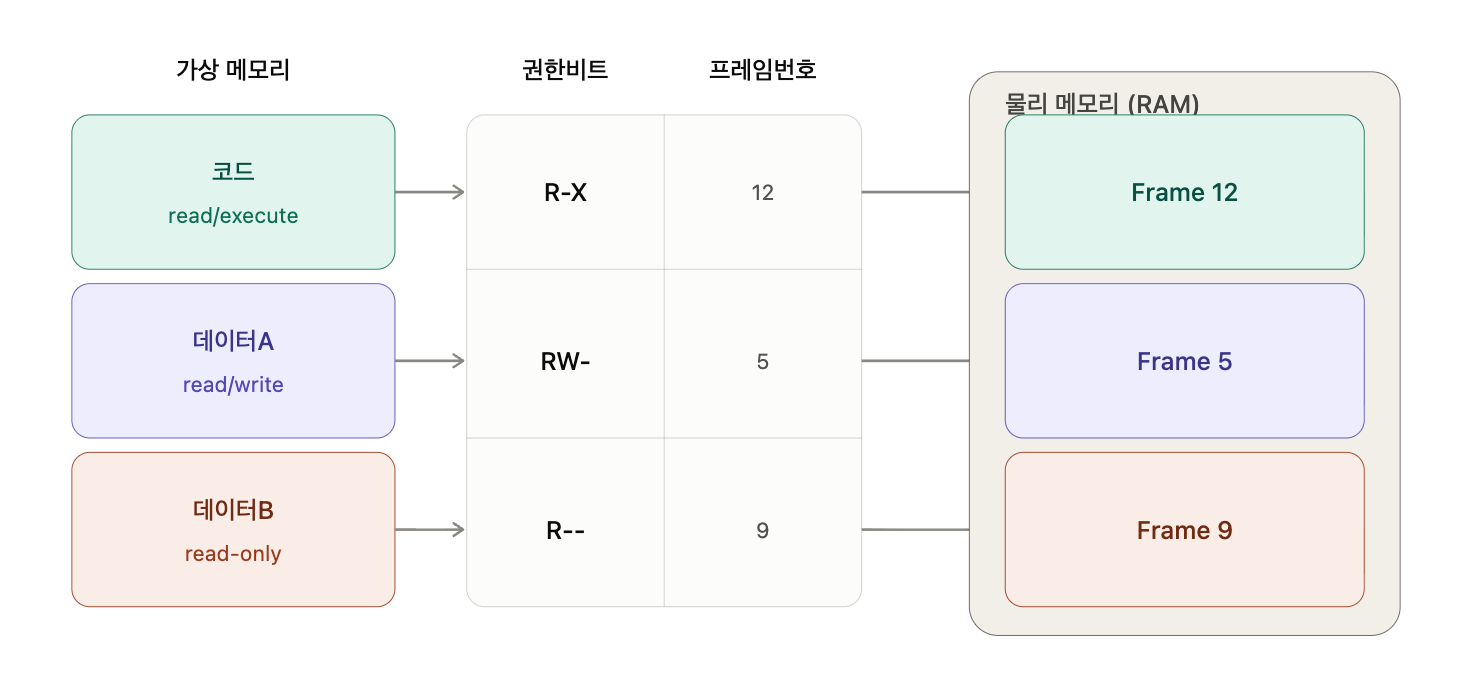
데이터 영역: stack(rw-)/heap(rw-)/정적(rw-: 전역 변수 / r-- : 문자열 상수) -> 실행 권한 없음
코드 영역: r-x
"Hello world" 이런 문자열 상수가 기록될 때는 실행파일 소관으로 들어감. -> .exe 파일에 기재가 되고 문자열이 저장되는 읽기 전용 정적 공간 메모리 공간에 저장됨.
물론 기본적으로 권한이 저렇게 설정되어있지만, 본인이 개발한 것이라면 권한을 변경할 수도 있다. 데이터 영역의 권한에 실행 권한을 추가한다거나, 코드 영역에 쓰기 권한을 추가한다는 등 말이다. 그러나 데이터 영역이 실행권한이 생겨 버리면 보안 사고가 일어날 가능성이 하나 추가된다. 그나마 운영체제에서 DEP 라고 Data Excution Prevention 이라고 실행 코드가 데이터 영역에 삽입되어 실행되는 것을 방지하는 기능이 있다.
그리고 페이지 단위로 메모리 테이블에 따라 프레임에 데이터를 읽고, 쓰고 실행하고 그럴텐데, 이때 권한은 매핑 테이블을 통해 관리된다.
즉, 매핑 테이블을 통해 프레임 주소를 찾아가고, 권한도 같이 확인한다고 보면 된다.
'운영체제' 카테고리의 다른 글
| 관리자 암호 없이 관리자 권한을 얻게된 계기 - 원격코드 실행 (0) | 2026.09.27 |
|---|---|
| 페이징 기법 (0) | 2026.09.27 |
| 가상 메모리 개요 (0) | 2026.09.27 |
| 메모리 분할 방식 (0) | 2026.06.05 |
| 메모리 오버레이와 스왑 (2) | 2025.02.03 |